WARTAPOLRI.COM, JAKARTA – Polda Metro Jaya membongkar sindikat penyebar SMS phishing yang memanfaatkan perangkat Fake Base Transceiver Station (Fake BTS). Dalam kasus ini, polisi menetapkan lima orang sebagai tersangka.
Para pelaku menjalankan aksinya di sepanjang rute MRT Jakarta, terutama dari kawasan Bundaran HI hingga Blok M, Jakarta Selatan. Mereka menyebarkan SMS palsu secara massal dengan mengatasnamakan bank, operator seluler, hingga merek kedai kopi terkenal.
Kasubdit IV Direktorat Reserse Siber Polda Metro Jaya AKBP Grawas Sugiharto mengatakan, pesan tersebut berisi tautan yang mengarah ke situs palsu. Situs itu dibuat menyerupai laman resmi lembaga tertentu untuk mengelabui korban agar menyerahkan data pribadi, informasi perbankan, maupun data kartu kredit.
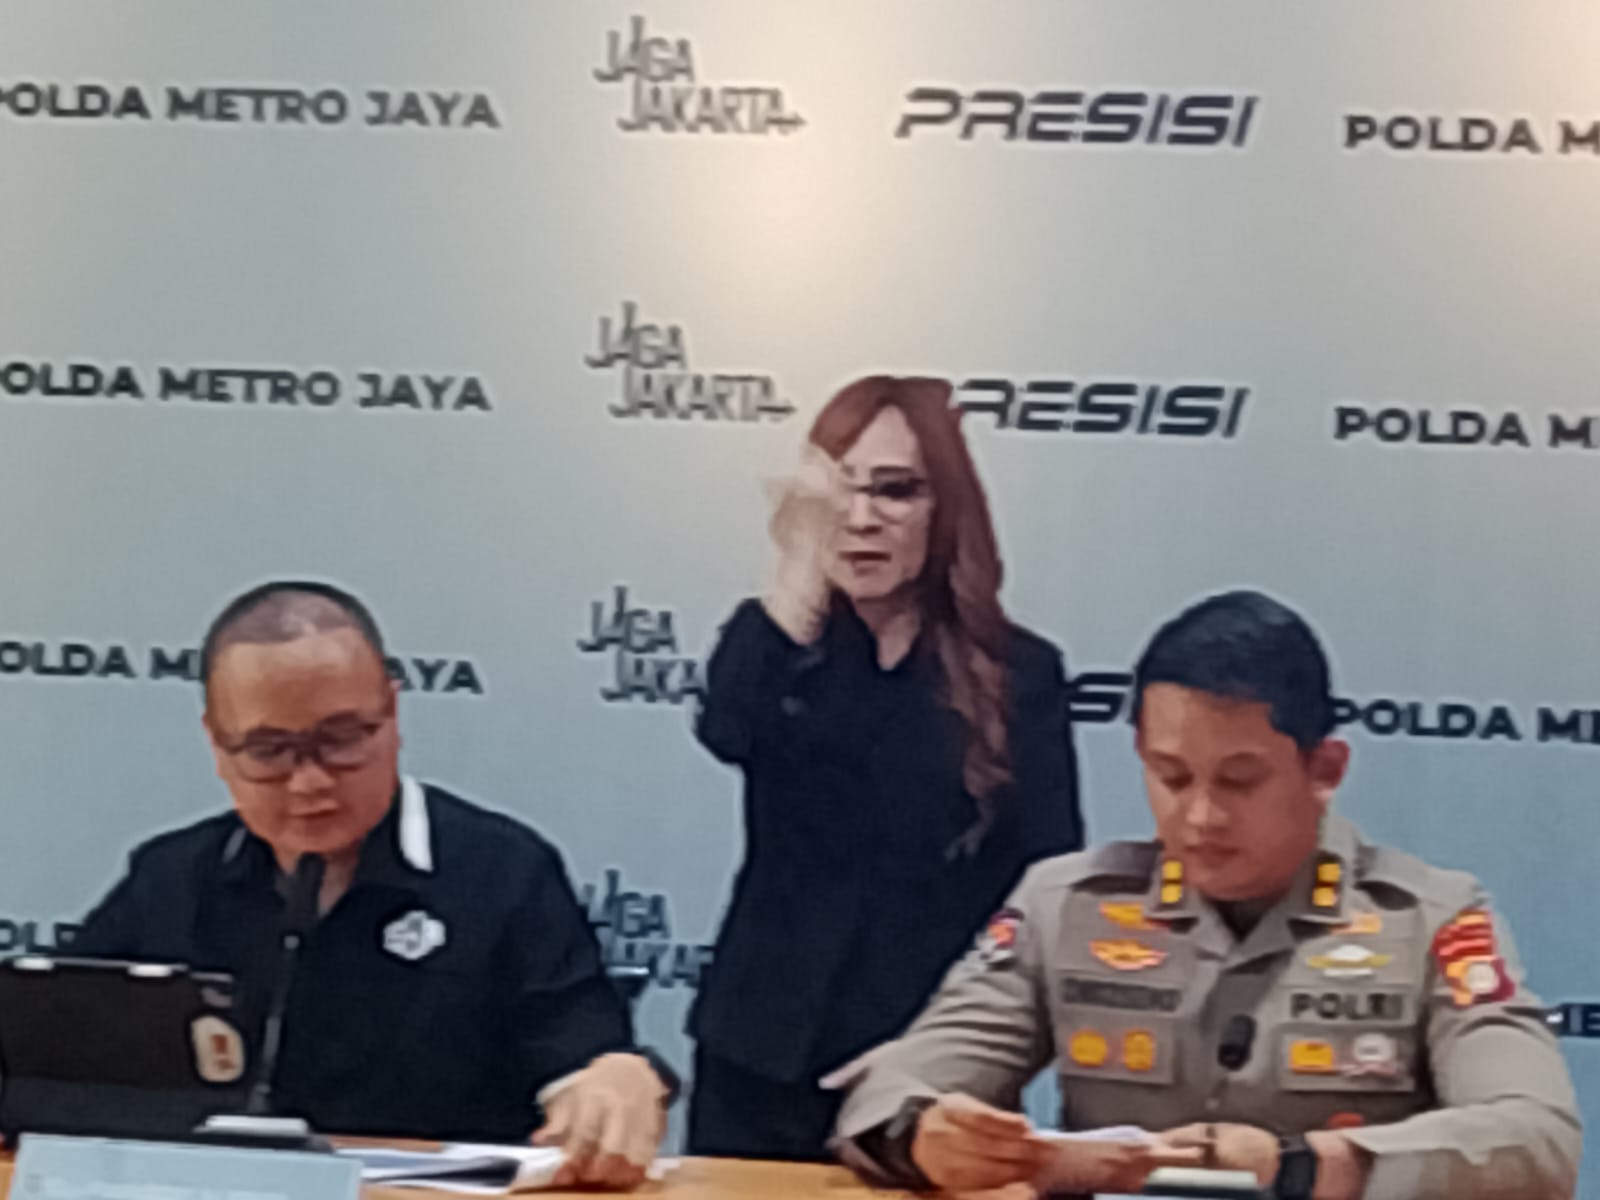
“Pelaku menggunakan perangkat Fake BTS yang dipasang di dalam kendaraan. Perangkat itu memancarkan sinyal buatan sehingga telepon seluler di sekitarnya dapat menerima SMS seolah-olah berasal dari pemancar resmi,” ujar Grawas dalam konferensi pers di Lobby Gedung Bidhumas Polda Metro Jaya, Jumat (2/10/2026).
Terbongkar dari Mobil yang Berulang Kali Melintas
Kasus tersebut terungkap setelah polisi menerima laporan masyarakat mengenai SMS mencurigakan yang beredar di sejumlah titik keramaian.
Tim penyidik kemudian mengamati sebuah mobil Toyota berwarna silver dengan nomor polisi B 2755 SX. Kendaraan itu terlihat melaju lambat dan berulang kali melintas di sekitar kawasan sasaran, terutama pada jam-jam sibuk. Pola tersebut menimbulkan kecurigaan karena lokasi pengiriman SMS selalu berpindah mengikuti pergerakan mobil.
Pada 31 Juli 2026, polisi menggeledah kendaraan tersebut. Dari dalam mobil, penyidik menemukan perangkat Fake BTS yang sedang beroperasi. Perangkat itu terdiri atas rangkaian pemancar, aki, amplifier, dan power supply.
Hasil pemeriksaan digital kemudian mengungkap keterlibatan lima orang dengan peran berbeda.
GM berperan sebagai pengemudi sekaligus operator perangkat Fake BTS.
NL bertugas mencari kendaraan dan pengemudi untuk mendukung operasi.
AGW disebut sebagai penanggung jawab yang merekrut anggota serta membiayai kegiatan.
JYI berperan sebagai teknisi yang memasang dan menyetel perangkat Fake BTS di dalam kendaraan.
AD menyusun isi pesan serta mengatur jadwal dan jumlah SMS yang dikirim.
Sasar Korban di Kawasan Ramai
Polisi menduga para pelaku sengaja memilih kawasan sekitar stasiun MRT karena dipadati pengguna telepon seluler, khususnya pada jam berangkat dan pulang kerja.
Dengan perangkat tersebut, pelaku dapat mengirimkan SMS dalam jumlah besar kepada ponsel yang berada dalam jangkauan sinyal. Pesan yang diterima korban tampak seperti pemberitahuan resmi, sehingga lebih mudah dipercaya.
Dalam pemeriksaan, polisi juga menemukan bahwa para pelaku mempelajari teknik tersebut secara otodidak melalui platform komunikasi daring. Mereka menggunakan templat pesan yang menyerupai pemberitahuan dari lembaga resmi.
Barang Bukti dan Ancaman Hukuman
Selain satu unit Toyota silver, polisi menyita satu rangkaian lengkap perangkat Fake BTS, lima telepon seluler, buku rekening, serta kartu ATM yang diduga digunakan untuk menampung hasil kejahatan dan membiayai operasional.
Para tersangka dijerat dengan sejumlah ketentuan pidana, antara lain pasal penipuan dalam KUHP, Undang-Undang Informasi dan Transaksi Elektronik (UU ITE), serta Undang-Undang Nomor 36 Tahun 1999 tentang Telekomunikasi terkait penggunaan frekuensi tanpa izin. Dalam perkara serupa, penyidik juga menggunakan ketentuan mengenai turut serta melakukan tindak pidana dan pencucian uang sesuai hasil penyidikan.
Kasubbid Penmas Polda Metro Jaya AKBP Onkoseno Grandiarso Sukahar mengatakan, penyidik masih mengembangkan perkara tersebut untuk mengungkap kemungkinan adanya jaringan lain di balik operasi SMS phishing.
Polisi mengimbau masyarakat tidak langsung mengeklik tautan dari SMS yang mengatasnamakan bank, operator seluler, atau layanan komersial. Masyarakat diminta memeriksa informasi melalui aplikasi dan kanal resmi lembaga terkait.
“Jangan memberikan data pribadi, PIN, kata sandi, kode OTP, maupun informasi kartu melalui tautan yang tidak terverifikasi,” imbau Onkoseno. (Fah)